Ziele
Ziele sind das Instrument, mit dem ihr "nein" zu unnötiger Arbeit sagt – und zugleich ein expliziter Risikoappetit, an dem jedes Risiko gemessen wird.
Kurzfassung: Ein Ziel in Kopexa ist nicht nur eine Vorgabe, die ihr euch setzt – es ist ein expliziter Risikoappetit. Ihr erklärt, welches Niveau von Unsicherheit akzeptabel ist und woran ihr merkt, dass ihr es unterschreitet. Ohne Ziele bleibt jedes Risikoregister eine Liste möglicher Probleme ohne Referenzpunkt dafür, wie viel Risiko akzeptabel wäre.
Das Problem ohne explizite Ziele
Teams ohne definierte Ziele – egal ob in Security, Risiko, Datenschutz oder operativen Fachbereichen – kennen diese Muster:
- Ewiges „besser werden": Jede Maßnahme fühlt sich gleich wichtig an, nichts wird fertig. Prioritäten verschieben sich mit dem lautesten Meeting.
- Budget ohne Outcome: Am Jahresende wurde viel gearbeitet, aber niemand kann sagen, wie viel sicherer das Unternehmen dadurch geworden ist.
- Risiken ohne Kontext: Das Risikoregister wächst, aber es gibt keinen Benchmark dafür, wann ein Risiko „zu hoch" ist – die Bewertung bleibt Bauchgefühl.
- Compliance als reine Kostenstelle: Die Geschäftsführung sieht Investitionen, aber keinen Gegenwert. Das nächste Budgetgespräch wird schwieriger als das letzte.
Alle vier Muster haben dieselbe Ursache: Es fehlt eine explizite Aussage darüber, was erreicht werden soll und woran man Fortschritt misst.
Was dir Ziele in Kopexa wirklich bringen
Ziele sind das Instrument, mit dem ihr „nein" zu unnötiger Arbeit sagt. Ohne Ziele dehnt sich Compliance-Arbeit aus, bis sie alle verfügbare Zeit füllt – und nichts davon ist je fertig.
1. Priorisierungs-Anker
Unbegrenzte Aufgaben, begrenzte Ressourcen: Ein Ziel zwingt dazu, drei bis fünf Dinge über alles andere zu stellen. Jede Maßnahme kann am Ziel gemessen werden – zahlt sie auf den KPI ein, oder nicht? Wenn nicht, gehört sie nicht in dieses Quartal. Das ist die einzige ehrliche Art, Fokus zu erzeugen.
2. Risk Appetite Statement
Jeder gute KPI ist zugleich eine Aussage über akzeptables Risiko.
- "Phishing-Klickrate unter 3 %" heißt: Wir akzeptieren bis zu 3 %, alles darüber ist Handlungsbedarf.
- "Mean Time to Patch kritische CVEs unter 7 Tage" heißt: Wir akzeptieren bis zu 7 Tage Exposition, länger nicht.
- "Anzahl Phishing-Vorfälle mit Datenabfluss pro Quartal ≤ 1" heißt: Einen Vorfall pro Quartal tolerieren wir, zwei sind ein Problem.
Diese Zahlen sind keine technischen Parameter. Sie sind Geschäftsentscheidungen darüber, wie viel Unsicherheit das Unternehmen bewusst trägt – und gehören entsprechend diskutiert, begründet und kommuniziert.
3. Frühwarnsystem
Ein KPI, der sich in die falsche Richtung entwickelt, ist ein leading indicator für ein Risiko, das sich materialisiert. Ihr seht Probleme, bevor sie zu Vorfällen werden. Das Risikoregister wird so von einer statischen Liste zu einem dynamischen Frühwarnsystem – einem der wertvollsten Outputs eines ERM-Programms.
4. Budget-Outcome-Kopplung
Mit Zielen werden Investitionen messbar. Statt "Wir haben 200 k€ in Security gesteckt" sagt ihr "Wir haben 200 k€ investiert und Mean Time to Patch von 45 auf 9 Tage gesenkt". Die erste Aussage kostet im nächsten Jahr Budget. Die zweite gewinnt es.
Integration mit Enterprise Risk Management
Ziele sind die Brücke zwischen Stakeholder-Erwartungen und Risikobehandlung. Sie übersetzen weiche Anforderungen in messbare Vorgaben – und diese Vorgaben sind die Referenz, an der jedes Risiko bewertet wird.
Im ERM-Modell von Kopexa (angelehnt an ISO 31000 und COSO ERM) hat jedes Ziel zwei strukturelle Funktionen:
Funktion 1: Ziele definieren den Soll-Zustand. Ohne Ziel gibt es keinen Soll. Ohne Soll gibt es keine Abweichung. Ohne Abweichung gibt es kein Risiko im ERM-Sinne – sondern nur technische Befunde. Das Ziel macht aus "CVSS 7.8" ein "Wir sind 12 Tage über unserem 7-Tage-Zielwert, das Risiko materialisiert sich jetzt". Das ist ein fundamentaler Unterschied in der Steuerungsfähigkeit.
Funktion 2: Ziele sind das Gedächtnis der Stakeholder-Ableitung. Wenn eine Aufsicht im März eine Leitlinie veröffentlicht und euer Team daraus ein Ziel ableitet, bleibt die Verbindung dauerhaft sichtbar. Zwei Jahre später, wenn das Ziel erreicht oder überarbeitet wird, ist immer noch nachvollziehbar, woher es kam. Das ist Auditfähigkeit ohne zusätzlichen Dokumentationsaufwand.
ISO 27001 Kap. 6.2 – der Formalbezug
Für Zertifizierungszwecke deckt Kopexa alle Anforderungen aus Kap. 6.2 ab: Ziele sind mit der ISMS-Policy konsistent, messbar, überwacht, kommuniziert und aktualisiert – mit vollständiger dokumentierter Information. Das ist der Nebennutzen. Der Hauptnutzen ist, dass ihr die Information sowieso braucht, um vernünftige Geschäftsentscheidungen zu treffen.
Ziel anlegen
Ziele findest du unter Governance → Ziele. Ein neues Ziel legst du über Neues Ziel an.
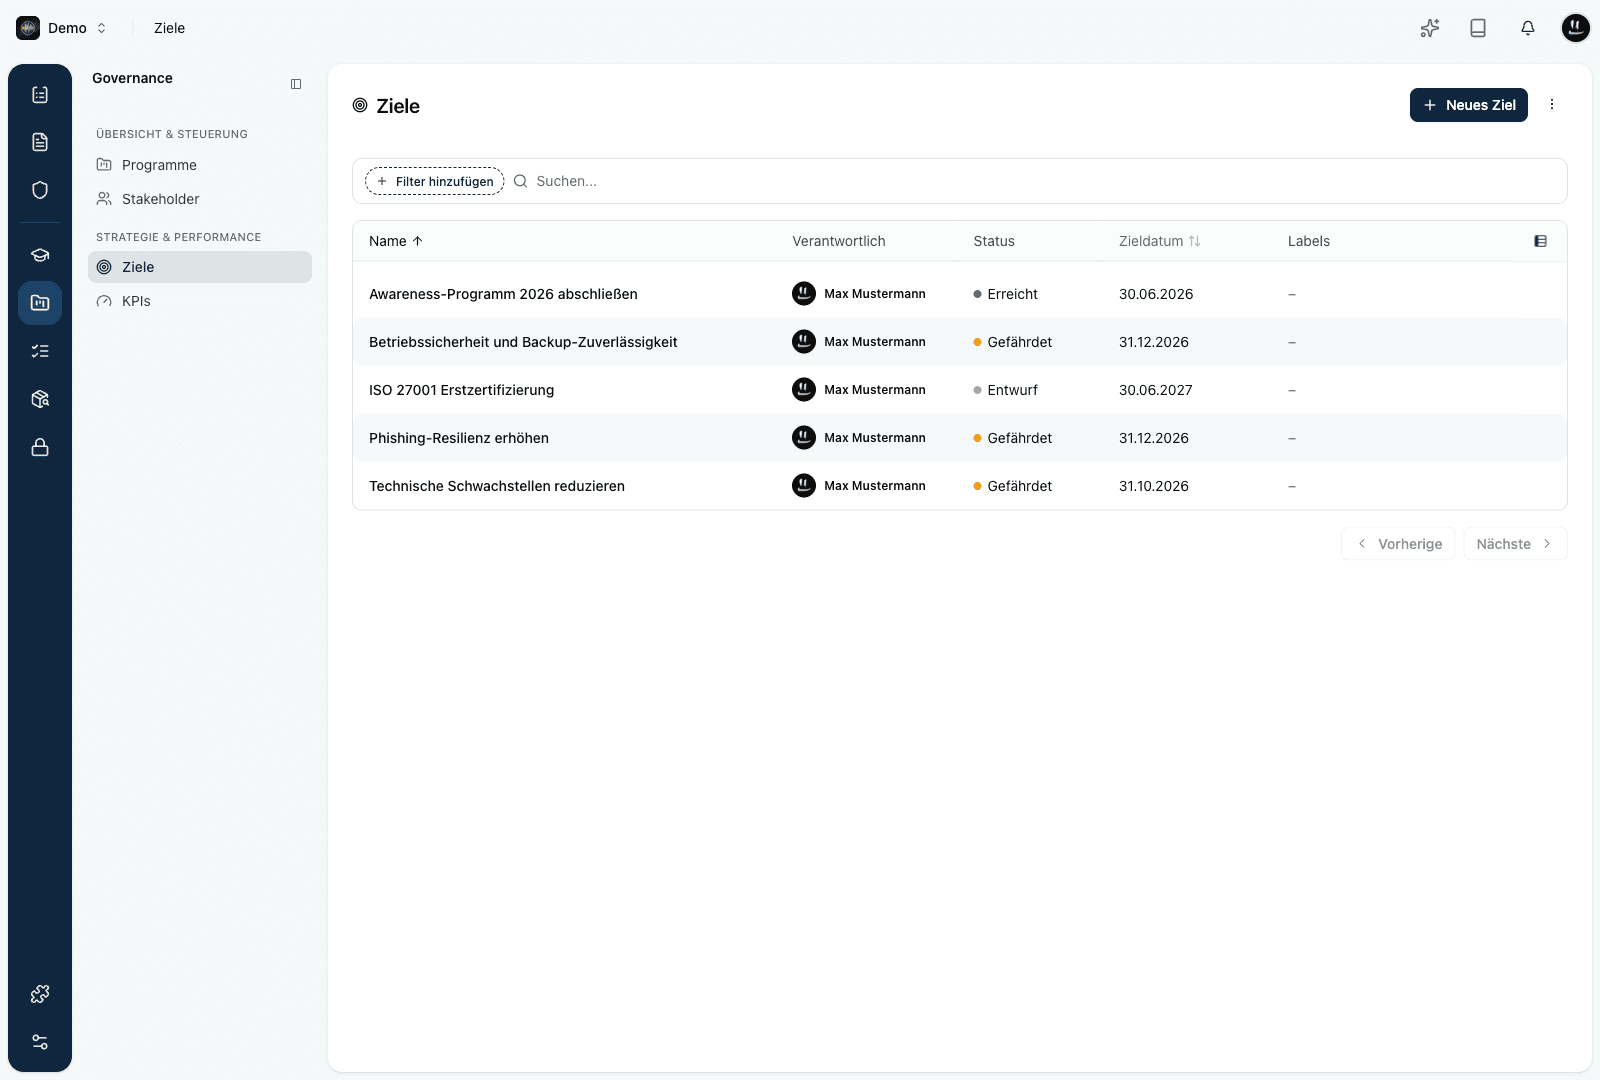
Beim Anlegen füllst du aus:
| Feld | Bedeutung |
|---|---|
| Name | Kurz, handlungsorientiert, zielwertbezogen – "Phishing-Klickrate unter 3 % bis Q4" statt "Bewusstsein für Phishing erhöhen" |
| Beschreibung | Warum dieses Ziel? Welche Stakeholder-Erwartung steht dahinter, welche strategische Vorgabe wird operationalisiert? |
| Verantwortlich | Eine Person, die das Ziel trägt – nicht ein Team |
| Zieldatum | Verbindlicher Termin, an dem der Erfolg gemessen wird |
| Labels | Freie Schlagworte zur Gruppierung und Filterung |
Ein neues Ziel startet im Status Entwurf. Status, Vertretung und die Verknüpfungen zu KPIs, Stakeholdern, Risiken und Dokumenten pflegst du danach direkt auf der Detailseite des Ziels.
Namensmuster: Ein guter Zielname enthält bereits den KPI. Vergleicht: "Patch-Management verbessern" versus "Mean Time to Patch kritische CVEs unter 7 Tage bis 2026-12-31". Das erste ist ein Wunsch, das zweite ist ein prüfbares Versprechen – und nur das zweite hilft eurem Team, Prioritäten zu setzen.
KPIs: die Messgröße jedes Ziels
Ein Ziel ohne KPI ist ein Wunsch. Pro Ziel gehört mindestens ein KPI, selten mehr als drei. Der KPI macht aus dem Ziel ein prüfbares Versprechen und ist zugleich dein Frühwarnsystem: Läuft er in die falsche Richtung, wird das Risiko sichtbar, bevor es zum Vorfall wird.
Was eine gute Kennzahl ausmacht, wie du KPIs anlegst und auswertest und wie du Werte automatisch aus deinen Systemen einspielst, liest du in der KPI-Doku:
Verknüpfungen
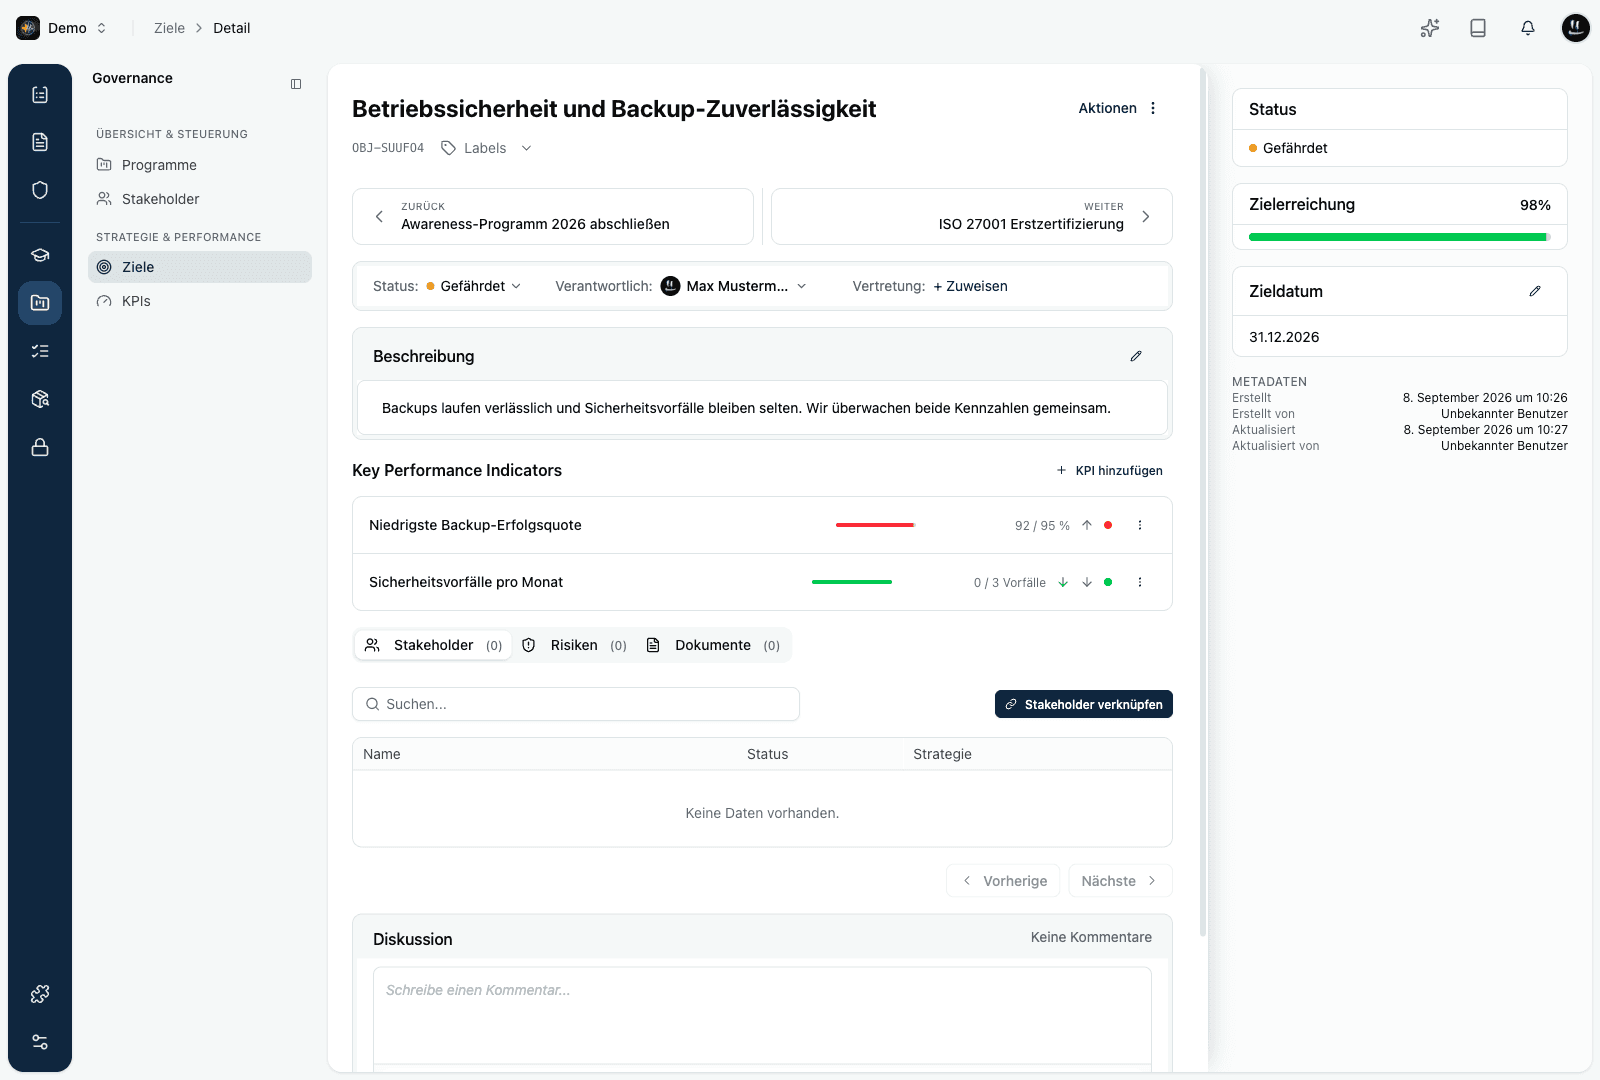
Die Detailseite eines Ziels verknüpft mit drei Bereichen:
| Tab | Frage, die beantwortet wird |
|---|---|
| Stakeholder | Wessen Anforderung operationalisiert dieses Ziel? Ein Ziel ohne Stakeholder-Bezug ist Selbstzweck – und meist ein Kandidat fürs Archiv. |
| Risiken | Welche Risiken adressiert dieses Ziel? Welche Risiken entstehen, wenn das Ziel verfehlt wird? |
| Dokumente | Policies, Management-Reviews, Strategien, aus denen das Ziel abgeleitet wurde |
Status & Lebenszyklus
| Status | Bedeutung | Typische Dauer |
|---|---|---|
| Entwurf | In Abstimmung, noch nicht beschlossen | Wochen |
| Aktiv | Beschlossen, KPIs werden gepflegt, monatliches Review | Monate bis zu einem Jahr |
| Gefährdet | Ein verknüpfter KPI liegt im Warnbereich oder verfehlt den Zielwert, das Ziel ist in Gefahr | – |
| Erreicht | Zieldatum erreicht, KPI-Zielwert erfüllt | – |
| Verfehlt | Zieldatum abgelaufen, Zielwert nicht erfüllt, Ursache dokumentiert | – |
| Aufgegeben | Bewusst nicht weiterverfolgt, für den Audit-Trail erhalten | dauerhaft |
Besonders wichtig: Verfehlt ist keine Niederlage, sondern Input für das nächste Ziel. Die Dokumentation der Ursache ist der eigentliche Wert – sie zeigt, dass euer Management-System lernt.
Best Practices
Drei Ziele, nicht dreißig
Ein Space mit zehn aktiven Zielen ist meistens ein Space mit zwei guten und acht rituellen Zielen. Haltet die Zahl der aktiven Ziele bewusst klein. Drei bis fünf pro Space und Quartal sind genug, um Fokus zu halten. Ziele, die nicht innerhalb eines Quartals bewegt werden können, gehören in ein Programm.
KPIs vor Zielen durchdenken
Überlegt die Datenquelle für den KPI, bevor ihr das Ziel anlegt. Wenn ihr keinen Weg findet, den KPI aus bestehenden Quellen zu speisen, ist entweder der KPI falsch oder die Datenquelle fehlt – beides ist wichtig zu wissen, aber erst danach lohnt sich das Ziel.
Verfehlte Ziele ehrlich dokumentieren
Wer verfehlte Ziele als Erfolge umdeutet, zerstört das Lernpotenzial des Management-Systems. Setzt den Status auf Verfehlt, beschreibt die Ursache in zwei Sätzen und leitet das nächste Ziel daraus ab. Auditor:innen honorieren Ehrlichkeit mehr als geschönte Bilanzen – und intern baut ihr Vertrauen auf, statt es zu verbrauchen.
Ziele nicht mit Maßnahmen verwechseln
"Endpoint-Protection ausrollen" ist eine Maßnahme, kein Ziel. "Erkennungsquote von Malware auf Endpunkten ≥ 99,5 %" ist ein Ziel, das durch die Maßnahme erfüllt wird. Die Trennung ist entscheidend: Ziele überdauern einzelne Maßnahmen und erlauben es, verschiedene Lösungswege gegeneinander abzuwägen.
Quartalsrhythmus im Management-Review
Verbindet Goal-Reviews mit dem Management-Review-Zyklus. Einmal pro Quartal: Welche Ziele sind auf Kurs, welche nicht, welche KPI-Trends erzeugen neue Risiken? Das ist ein Meeting, keine Ritualveranstaltung – gute Fragen stellen, unbequeme Antworten dokumentieren.
FAQ
Verwandte Bereiche
- Stakeholder – die Quelle, aus der Ziele abgeleitet werden
- Programme – Initiativen, die mehrere Ziele bündeln
- Risiken – das Gegenstück zum Ziel im ERM-Modell