Reviews & Überwachung
So führst du regelmäßige Sicherheitsüberprüfungen für Lieferanten durch und dokumentierst sie auditfest.
Normen wie ISO 27001 (A.5.20–A.5.23) und NIS2 verlangen, dass kritische Lieferanten regelmäßig überprüft werden. Kopexa automatisiert diesen Prozess.
Fragebogen und Auswertung
Die Sicherheitsbewertung, die du an einen Lieferanten verschickst, ist eine Umfrage vom Typ Lieferanten-Risikobewertung. Wie du den Fragebogen aufbaust, Vorlagen pflegst, Ergebnisse auswertest und archivierst, liest du unter Umfragen. Hier geht es nur um die lieferantenspezifischen Schritte.
Review-Mechanismus in Kopexa
Was wird überprüft?
- Vertragliche Sicherheit: AVV, SLA, TOMs aktuell und gültig?
- Technische Sicherheit: MFA, Zugriffsbeschränkungen, Security-Zertifikate.
- Risikobewertung: Änderungen bei Kritikalität oder Bedrohungslage?
- Nachweise: Nachweise hochladen (z. B. ISO-Zertifikate, Auditberichte).
Workflow
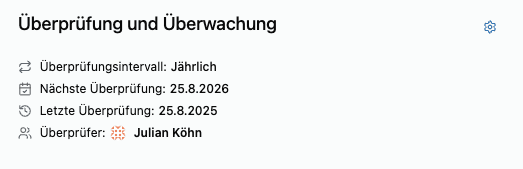
- Review-Zyklus festlegen: z. B. jährlich für kritische Vendoren, alle 2 Jahre für Low-Risk.
- Automatische Erinnerung: Kopexa benachrichtigt Reviewer vor Fälligkeit.
- Review durchführen: SLA, Auth, Risiko prüfen, Status aktualisieren.
- Änderungen dokumentieren: Alle Anpassungen versioniert und nachvollziehbar.
Best Practices
- Risikoorientierte Intervalle: Kritische Lieferanten öfter prüfen.
- Review mit Nachweisen kombinieren: Alle Dokumente und Checklisten hochladen.
- Kontinuierliches Monitoring: Bei Vorfällen (Vorfälle) sofortige Neubewertung.
Kopexa stellt sicher, dass Lieferantenüberprüfungen nicht nur ein Häkchen sind, sondern Teil eines lebendigen Sicherheitsprozesses – inklusive Audit-Trail.